Privileged Access Management


Heimdal vs. SentinelOne – Vergleich 2026
SentinelOne ist bekannt für seine Tools zur Erkennung von Bedrohungen auf Endgeräten. Die Produkte „Singularity Core“ und „Ranger XDR“ bieten Verhaltensüberwachung und KI-basierte Erkennung. Doch der Schutz der Endgeräte allein reicht nicht aus. Die heutigen Cloud-First-Umgebungen erfordern umfassendere Transparenz und proaktiven Schutz. Heimdal bietet Ihnen beides.
Stark bei EDR. Ansonsten schwach...
… SentinelOne benötigt eine Sicherungskopie, um die Sicherheit zu gewährleisten
SentinelOne benötigt eine Datensicherung, um die Sicherheit zu gewährleisten

Eingeschränkte Sicht
SentinelOne schneidet auf Endgeräteebene gut ab. Allerdings fehlt es an Funktionen zur Erkennung von Bedrohungen per E-Mail, im Netzwerk und im Bereich der Identitätssicherheit. Dadurch fehlt Ihnen der vollständige Überblick, was es erschwert, Bedrohungen frühzeitig zu erkennen und zu stoppen.

Kein interner Support
Support- und SOC-Dienstleistungen werden an externe Partner ausgelagert. Das bedeutet, dass Reaktionszeiten, Qualität und SLAs je nach Partner variieren können.

Fragmentierter Stapel
Um umfassenden Schutz zu erhalten, müssen Sie Integrationen und Lizenzen hinzufügen. Über verschiedene Dashboards verteilte Tools verlangsamen Ihre Arbeit und treiben die Gesamtbetriebskosten in die Höhe.

Der Ransomware-Schutz reagiert zu spät
Die Abwehrstrategie von SentinelOne basiert auf einem Rollback. Das bedeutet, dass man abwartet, bis die Ransomware die Dateien bereits verschlüsselt hat. Heimdal verhindert hingegen von vornherein, dass es überhaupt zur Verschlüsselung kommt.
3 Gründe, sich für... zu entscheiden
Heimdal über SentinelOne
Eine Lizenz. Ein Dashboard. Umfassender Schutz.: Erhalten Sie Erkennung und Reaktion über Endgeräte, Netzwerke, Identitäten und E-Mail hinweg. Dazu kommen integrierte PAM- und RMM-Funktionen. Heimdal bietet Ihnen den kompletten Sicherheitsstack aus einer Hand.
Support, auf den Sie sich verlassen können: Wir sind nicht auf Dritte angewiesen. Das hauseigene Team von Heimdal bietet durchgängige Managed Services und SOC-Support – lückenlos und ohne Spekulationen.
Stoppen Sie Ransomware, bevor sie sich ausbreitet: Heimdal stellt nicht nur verschlüsselte Daten wieder her. Wir stoppen den Angriff bereits im Ansatz und blockieren den Prozess in Echtzeit, um Ihre Daten zu schützen.


Denken Sie darüber nach, von SentinelOne zu wechseln?
Heimdal ersetzt ein Flickwerk aus verschiedenen Tools durch eine einheitliche Plattform. Sie erhalten PAM, Patching, Bedrohungserkennung und Managed Support unter einer einzigen Lizenz – ganz ohne unnötigen Aufwand.
Demo anfordern
Integrierte Cybersicherheitslösungen
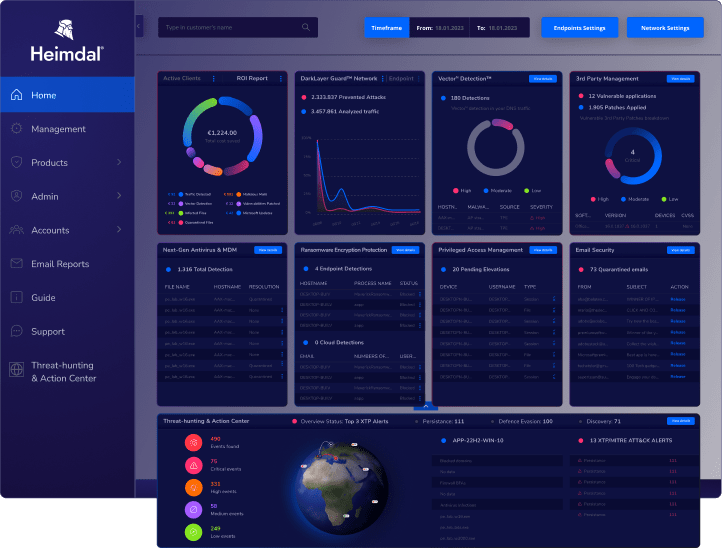
Eine Plattform. Umfassender Schutz.
Netzwerksicherheit
Beugen Sie Bedrohungen auf Netzwerkebene vor – mit DNS-Filterung, die auf einer KI-gestützten Bedrohungsprognose basiert.
Endgerätesicherheit
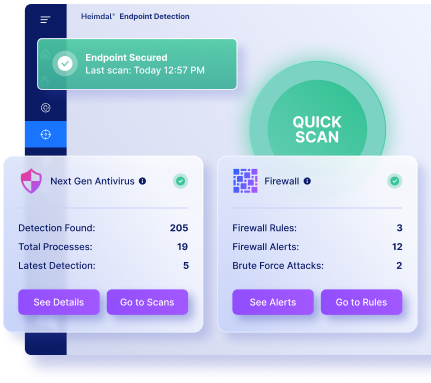
Blockieren Sie Ransomware, APTs und Zero-Day-Angriffe mit Tools zur Erkennung und Reaktion per Mausklick auf allen Endgeräten.
Schwachstellenmanagement
Bereitstellung, Patching und Berichterstellung für Software unter Windows, macOS, Linux und benutzerdefinierten Anwendungen. Die durchschnittliche Dauer für das Patching beträgt weniger als vier Stunden.
Verwaltung privilegierter Zugriffe
Rechte mithilfe nativer Steuerelemente automatisch erweitern und widerrufen. Nicht vertrauenswürdige Apps durch Zero-Trust-Ausführung blockieren.
E-Mail- und Kollaborationssicherheit
Nutzen Sie verhaltensbasierte KI, um URLs, Dateien und Nachrichten auf Phishing, Betrug, Insiderrisiken und mehr zu überprüfen.
Bedrohungssuche
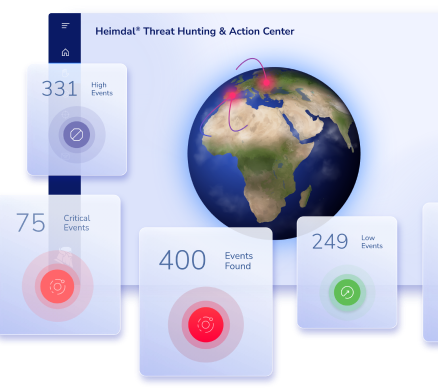
Fassen Sie Telemetriedaten zusammen und reagieren Sie über unser Threat Action Center auf Bedrohungen in Echtzeit.
Einheitliches Endpunktmanagement
Verwalten Sie alle Ihre Endgeräte von einem Ort aus – mit MFA, Gerätesteuerung und plattformübergreifender Durchsetzung von Zugriffsrechten.
Managed Services
Unser MXDR-Team bietet rund um die Uhr Überwachung, Untersuchung und Reaktion, ohne dass Sie ein eigenes SOC-Team benötigen.
Berichts-Hub
Erhalten Sie übersichtliche Zusammenfassungen für die Führungsebene, eine automatische Nachverfolgung der Compliance-Anforderungen und benutzerdefinierte Benachrichtigungen. Der Reports Hub unterstützt Rahmenwerke wie SOC, NIS2 und Cyber Essentials, sodass Sie mit weniger Aufwand stets auditbereit sind.
Über 17.000 Nutzer schützen ihre Unternehmen mit Heimdal


Heimdal vs. SentinelOne
Wie schneidet Heimdal im Vergleich ab?
 EDR, DNS, PAM, RMM in einem Dashboard
 Nur Endpunkt, externe Tools erforderlich
Patch-Bereitstellung und PAM über einen einzigen Agenten
 Erfordert Integrationen für Patches und Zugriff
KI-Erkennung, Ransomware-Blockierung, Schutz vor Exploits
Starke EDR- und Verhaltensreaktion
Stellt Daten über Endpunkte, DNS und Identitäten hinweg in Zusammenhang
Nur Endpunkt-Telemetrie
Zentrale Übersicht über DNS, EDR, E-Mail und Identitäten
Externes SIEM/XDR erforderlich
Interne Überwachung rund um die Uhr und automatische Isolierung
Ausgelagerter Support mit variablen SLAs
FAQS
Über SentinelOne im Vergleich zu Heimdal
1. Was ist der Unterschied zwischen Heimdal und SentinelOne?
2. Ist SentinelOne empfehlenswert?
3. Was sind die Nachteile von SentinelOne?
4. Wofür wird SentinelOne verwendet?
5. Was ist die beste Alternative zu SentinelOne?
Die Kraft des Einzelnen
Eine Plattform. Vollständige Kontrolle. Umfassende Sicherheit. Entdecken Sie Heimdal XDR.