Privileged Access Management


Heimdal gegen Arctic Wolf
Arctic Wolf bietet Managed Security und Bedrohungserkennung auf Basis eigener Technologie, ergänzt durch Telemetriedaten von Drittanbietern und überwacht durch ein internes SOC. Für Unternehmen mit kleinen IT-Teams und großen Budgets funktioniert dieses Modell. Für andere sind die Bindung an einen Anbieter und die hohen Gesamtbetriebskosten echte Nachteile.
Arctic Wolf ist auf die überwachte Erkennung und Bekämpfung von Bedrohungen spezialisiert…
… Aber ist dieser vollständig verwaltete Ansatz das Richtige für Sie?
Arctic Wolf positioniert sich als Premium-Dienst für die Bedrohungsüberwachung. Tatsächlich stützt sich ein Großteil der Plattform jedoch auf Telemetriedaten von Drittanbietern, während die eigene Überwachung außerhalb von Aurora nur in begrenztem Umfang stattfindet. Das Modell ist zudem stark verwaltet, sodass Kunden nur eingeschränkten Zugriff auf die zugrunde liegenden Tools haben. Für viele Unternehmen bedeutet dies weniger Flexibilität und weniger Kontrolle.

Der native Schutz vor Bedrohungen ist begrenzt
Arctic Wolf ist auf externe Tools angewiesen, um Telemetriedaten in Netzwerken und E-Mail-Umgebungen zu erfassen, und verfügt nicht über native Funktionen für die Patch-Verwaltung und die Verwaltung privilegierter Zugriffe. Die Vervollständigung des Sicherheits-Stacks bedeutet den Einsatz weiterer Anbieter, mehr Komplexität und höhere Kosten.

Der vollständig verwaltete Ansatz ist äußerst starr.
Das vollständig verwaltete Modell von Arctic Wolf bedeutet, dass der Zugriff auf die zugrunde liegende Technologie eingeschränkt ist. Manche Unternehmen bevorzugen dies. Andere wünschen sich eine Mischung aus selbstverwalteten und verwalteten Diensten. Arctic Wolf lässt für diese Flexibilität kaum Spielraum.

Die Automatisierungen sind einfach nicht vorhanden
Arctic Wolf konzentriert sich auf die Erkennung und die Reaktion durch Analysten. Die automatisierte Eindämmung und das automatische Patchen sind begrenzt, wobei die Behebung von Sicherheitslücken manuell durch das Team des Anbieters erfolgt.

Arctic Wolf hat Schwierigkeiten, im Preiswettbewerb mitzuhalten
Vollständig verwaltete Sicherheit bedeutet eine kontinuierliche Einbindung von Analysten, und dieser Aufwand schlägt sich im Preis nieder. Im Vergleich zu SaaS-basierten oder selbstverwalteten Plattformen weist Arctic Wolf einen erheblichen Preisaufschlag auf.
3 Gründe, sich für... zu entscheiden
Heimdal über Arctic Wolf
1. Die gesamte Infrastruktur selbst verwalten, Kosten senken: Heimdal vereint Endgeräteschutz, Privileged-Access-Management, Patching, DNS-Überwachung, E-Mail-Sicherheit und Echtzeit-Bedrohungserkennung in einer einzigen Plattform. Es sind keine Tools von Drittanbietern erforderlich.
Behalten Sie die Kontrolle über Ihre eigene Sicherheit: Wählen Sie zwischen einer selbstverwalteten, einer von einem MSP bereitgestellten oder einer vollständig verwalteten Bereitstellung. Mit Heimdal können Sie zwischen diesen Modellen wechseln, ohne Ihren Sicherheitsstack neu aufbauen zu müssen.
Einheitliche Erkennung und Reaktion: Arctic Wolf konzentriert sich auf die Erkennung und die Reaktion durch Analysten. Heimdal kombiniert die Erkennung mit einer automatisierten Reaktion, die Bedrohungen sofort stoppen kann, während bei Bedarf weiterhin eine Eskalation an ein verwaltetes SOC möglich ist.


Wechsel von Arctic Wolf
Das Modell von Arctic Wolf kann teuer und unflexibel sein, wenn sich Ihre Sicherheitsanforderungen weiterentwickeln. Heimdal bietet die gesamte Palette an Sicherheitstools über eine einzige Plattform und verschafft Ihnen so mehr Kontrolle und langfristige Flexibilität.
Demo anfordern
Integrierte Cybersicherheitslösungen
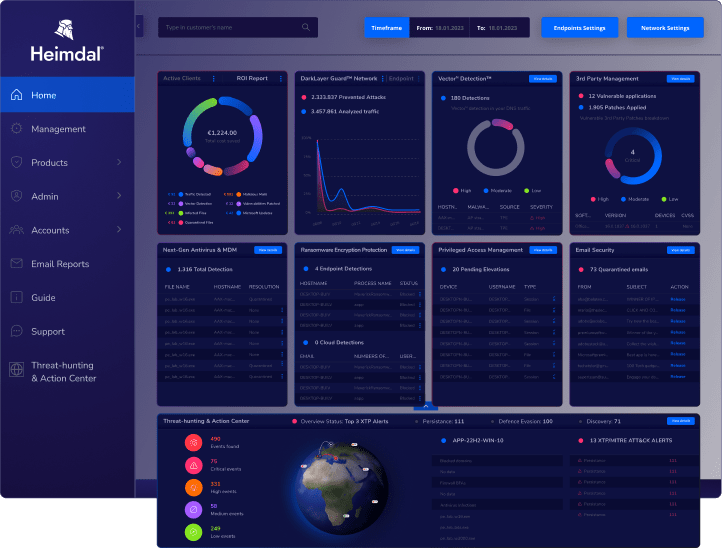
Die umfassendste Cybersicherheitsplattform. Punkt.
Netzwerksicherheit
Machen Sie sich das Erkennen und Verhindern von Netzwerkbedrohungen in Echtzeit leicht – mit fortschrittlichem DNS-Schutz, der auf KI-gestützten Bedrohungsinformationen basiert.
Endgeräte-Sicherheit
Verhindern Sie Angriffe, Ransomware, Datenlecks und Malware in Ihrer gesamten Umgebung. Erkennen Sie Infektionen automatisch und stoppen Sie Bedrohungen mit einer Reaktion per Mausklick.
Schwachstellenmanagement
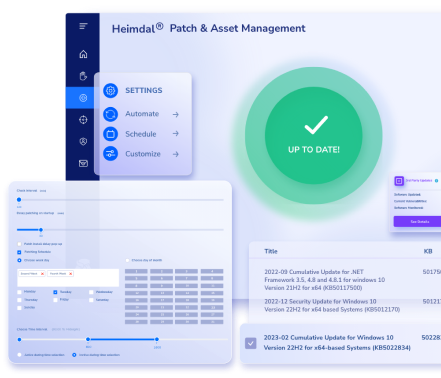
Stellen Sie Software bereit, beheben Sie Sicherheitslücken und gewährleisten Sie die Einhaltung von Vorschriften – ganz ohne manuellen Aufwand. Das automatisierte Patch- und Asset-Management sorgt für die schnelle Installation von Updates in Ihrer gesamten Umgebung.
Verwaltung privilegierter Zugriffe
Berechtigungen automatisch erweitern und widerrufen. Kombinieren Sie den Prinzip des geringstmöglichen Zugriffs mit Zero-Trust-Ausführung, um risikobehaftete Anwendungen zu blockieren.
Sicherheit bei E-Mails und Zusammenarbeit
Erkennen Sie Phishing, Betrug und schädliche Anhänge mithilfe einer KI-gestützten Anomalieerkennung in E-Mails, Links und Inhalten.
Bedrohungssuche
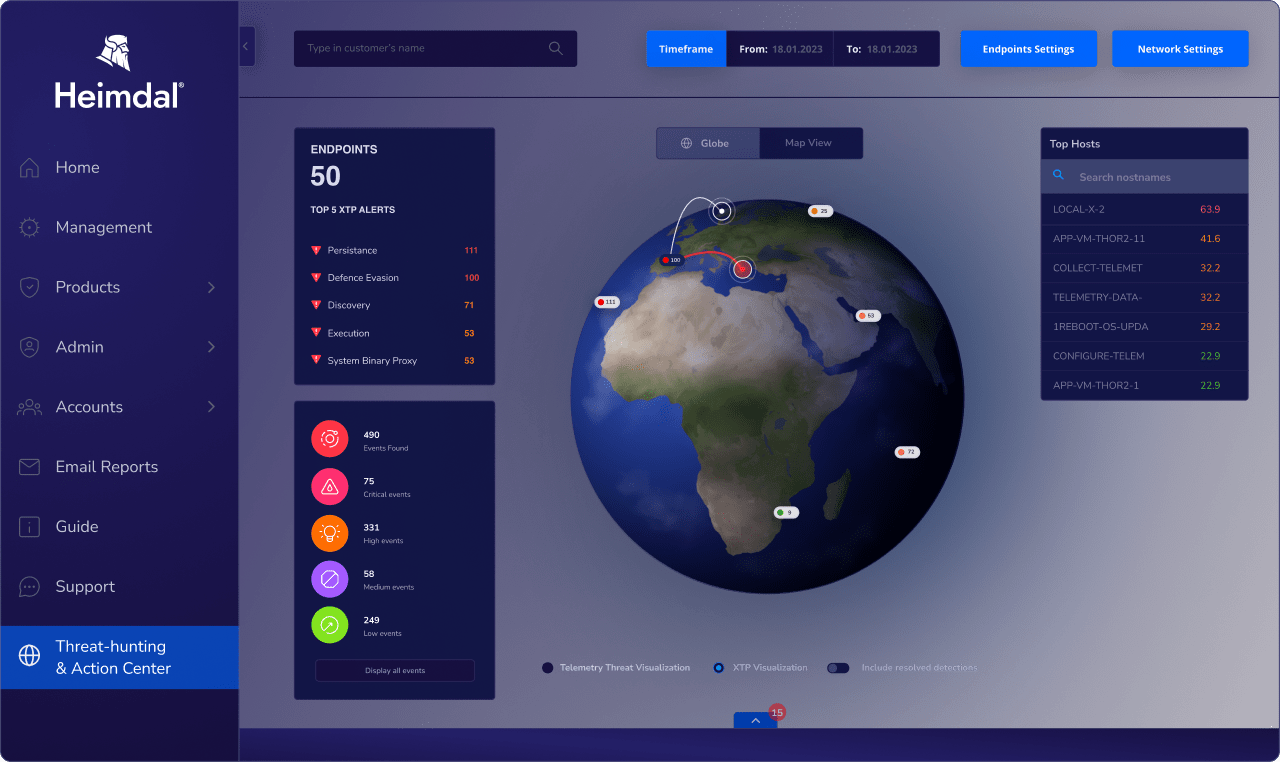
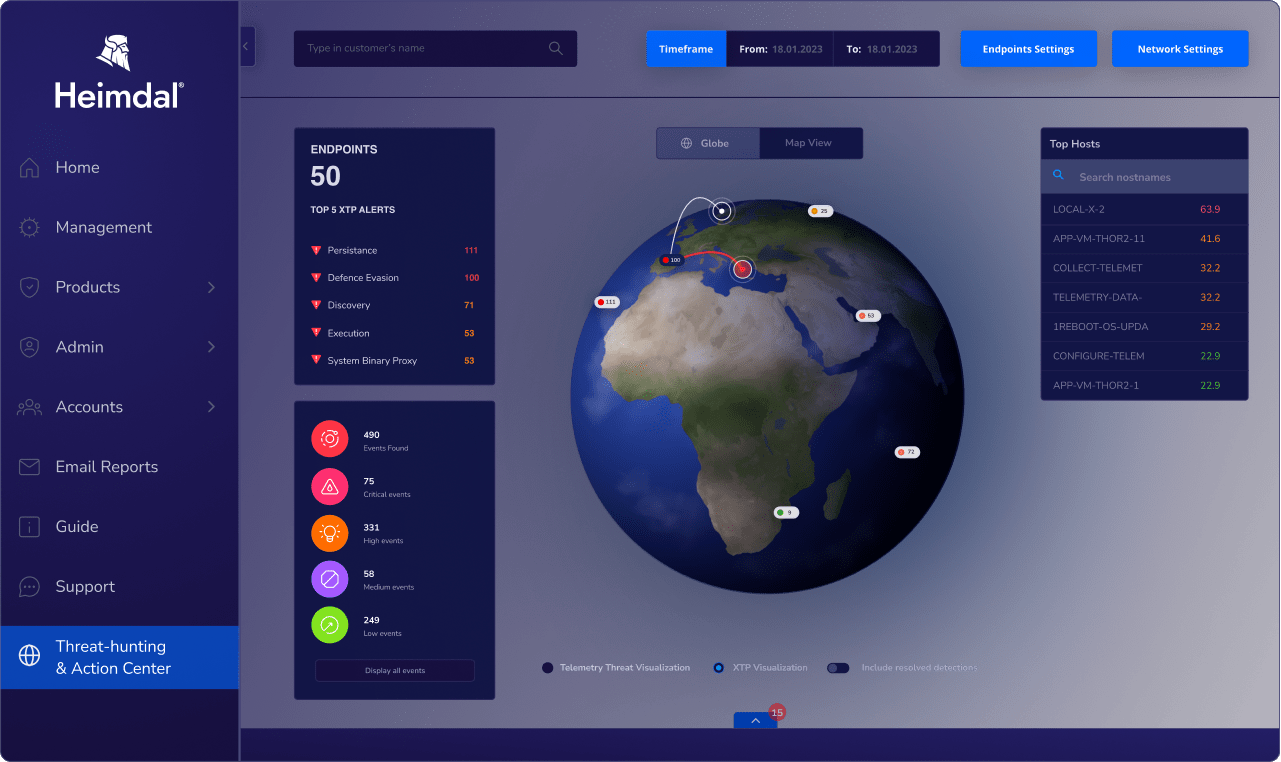
Nutzen Sie das Threat Action Center, um Bedrohungen zu analysieren, Auffälligkeiten zu untersuchen und auf Vorfälle in Ihrer gesamten Umgebung zu reagieren.
Einheitliches Endpunktmanagement
Verwalten Sie Desktops, Mobilgeräte und Tablets über ein einziges Dashboard und setzen Sie dabei MFA sowie Zugriffsbeschränkungen durch.
Managed Services
Heimdal MXDR bietet rund um die Uhr Überwachung, Untersuchung, Bedrohungssuche und Reaktion auf Vorfälle, ohne dass Sie ein eigenes SOC aufbauen müssen.
Berichts-Hub
Seien Sie Audits und Anforderungen immer einen Schritt voraus. Der „Reports Hub“ von Heimdal bietet Ihnen einen Überblick auf Führungsebene, überwacht die Compliance automatisch und unterstützt Rahmenwerke wie SOC, NIS2, Cyber Essentials und weitere.
Über 16.000 Nutzer schützen ihre Unternehmen mit Heimdal


Heimdal gegen Arctic Wolf
Wie schneidet Heimdal im Vergleich ab?
 DNS-Sicherheit im Netzwerk und auf Endgeräten
 Erkennt verdächtigen Datenverkehr, doch das Blockieren und die Behebung von Problemen basieren auf Telemetriedaten und Integrationen von Drittanbietern
NGAV, Firewall, Schutz vor Ransomware-Verschlüsselung, einheitliches Endpunktmanagement
Native Endpoint-Sicherheit über die Aurora-Plattform verfügbar
Umfassende Patches für Windows, macOS und Linux
Über „Managed Risk“ steht eine begleitete Fehlerbehebung zur Verfügung, jedoch keine automatisierte Patch-Bereitstellung
Zero-Trust-App-Kontrolle und App-Fencing
Über Aurora Protect stehen Geräte- und Anwendungssteuerungen zur Verfügung, die vollständigen Isolationsfunktionen sind jedoch eingeschränkt
Volle PEDM-, PASM- und ITDR-Funktionalität
 Nicht nativ verfügbar. Erfordert Integrationen von Drittanbietern wie CyberArk oder BeyondTrust.
Integrierte Bedrohungssuche über Endgeräte und Microsoft 365-Umgebungen hinweg
Verhaltensüberwachung, die über ein rund um die Uhr besetztes SOC statt über für Benutzer zugängliche Tools bereitgestellt wird
KI-gestützte Überprüfung von URLs, Anhängen und Nachrichteninhalten
Wird als vollständig verwalteter Dienst mit eingeschränkten direkten Benutzerkontrollmöglichkeiten bereitgestellt
Rund um die Uhr verfügbares SOC mit individuell anpassbaren Erkennungs- und Reaktionsfunktionen
Premium-SOC-Service mit vollständigem Management
FAQS
Über Arctic Wolf vs. Heimdal
1. Heimdal vs. Arctic Wolf: Worin besteht der Unterschied?
2. Ist Arctic Wolf seinen Preis wert?
3. Was sind die Vor- und Nachteile von Arctic Wolf?
4. Was versteht man unter „Arctic Wolf“ im Bereich Cybersicherheit?
5. Ist Arctic Wolf ein SIEM?
Die Kraft des Einzelnen
Sichern Sie sich flexible Sicherheit, vermeiden Sie Anbieterabhängigkeit und machen Sie Ihre Sicherheitsinfrastruktur mit Heimdal zukunftssicher.