Privileged Access Management


Heimdal mod Arctic Wolf
Arctic Wolf leverer administreret sikkerhed og trusselsdetektering via sin egen teknologi, suppleret med telemetri fra tredjeparter og overvåget af et internt SOC. For organisationer med små IT-teams og store budgetter fungerer denne model godt. For andre udgør leverandørbinding og høje samlede ejeromkostninger reelle ulemper.
Arctic Wolf har specialiseret sig i overvåget trusselsdetektering og -håndtering…
… Men er denne fuldt administrerede løsning det rigtige for dig?
Arctic Wolf markedsfører sig som en førsteklasses trusselsovervågningstjeneste. I virkeligheden er en stor del af platformen afhængig af telemetri fra tredjeparter, og den indbyggede overvågning uden for Aurora er begrænset. Modellen er desuden stærkt styret, hvilket giver kunderne begrænset adgang til de underliggende værktøjer. For mange organisationer betyder det mindre fleksibilitet og mindre kontrol.

Den indbyggede beskyttelse mod trusler er begrænset
Arctic Wolf er afhængig af eksterne værktøjer til at indsamle telemetri på tværs af netværk og e-mail-miljøer og mangler indbygget patch-håndtering samt styring af privilegeret adgang. At fuldende sikkerhedsstakken indebærer yderligere leverandører, større kompleksitet og højere omkostninger.

Den fuldt administrerede tilgang er meget ufleksibel
Arctic Wolfs fuldt administrerede model indebærer begrænset adgang til den underliggende teknologi. Nogle organisationer foretrækker netop det. Andre ønsker en blanding af selvadministrerede og administrerede tjenester. Arctic Wolf giver kun begrænset plads til denne fleksibilitet.

De automatiserede funktioner findes simpelthen ikke
Arctic Wolf fokuserer på detektering og analytisk håndtering. De automatiske inddæmnings- og opdateringsfunktioner er begrænsede, og afhjælpningen varetages manuelt af leverandørens team.

Arctic Wolf har svært ved at konkurrere på prisen
Fuldt administreret sikkerhed indebærer løbende involvering af analytikere, og disse omkostninger afspejles i prisen. Sammenlignet med SaaS-baserede eller selvadministrerede platforme er Arctic Wolf betydeligt dyrere.
3 grunde til at vælge...
Heimdal over Arctic Wolf
1. Få fuld kontrol over din infrastruktur og sænk omkostningerne: Heimdal samler beskyttelse af slutpunkter, styring af privilegeret adgang, patch-håndtering, DNS-overvågning, e-mailsikkerhed og trusselsdetektering i realtid på én platform. Der kræves ingen tredjepartsværktøjer.
Behold kontrollen over din egen sikkerhed: Vælg mellem selvadministreret, MSP-leveret eller fuldt administreret implementering. Med Heimdal kan du skifte mellem disse modeller uden at skulle genopbygge din sikkerhedsarkitektur.
Samlet detektion og reaktion: Arctic Wolf fokuserer på detektion og analytikernes reaktion. Heimdal kombinerer detektion med automatiseret reaktion, der kan standse trusler med det samme, samtidig med at der stadig er mulighed for at eskalere til et administreret SOC, når det er nødvendigt.


Skift fra Arctic Wolf
Arctic Wolfs løsning kan være dyr og ufleksibel, når dine sikkerhedsbehov ændrer sig. Heimdal tilbyder et komplet udvalg af sikkerhedsværktøjer via én enkelt platform, hvilket giver dig større kontrol og fleksibilitet på lang sigt.
Få en demo
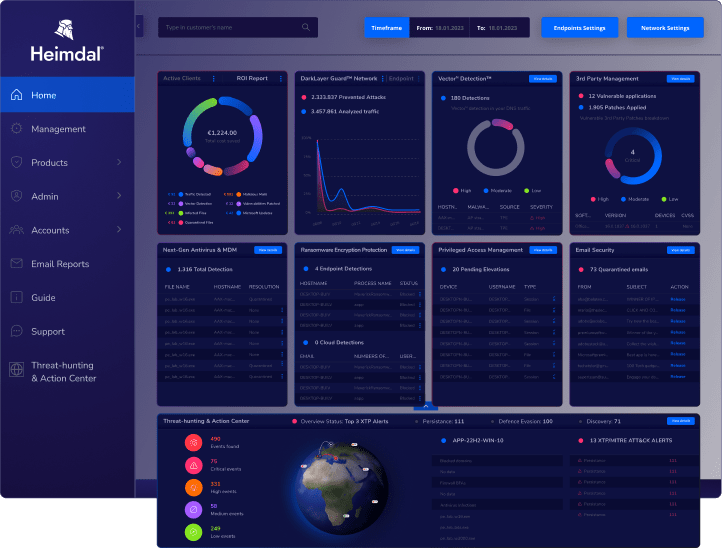
Integrerede cybersikkerhedsløsninger
Den mest omfattende cybersikkerhedsplatform. Punktum.
Netværkssikkerhed
Gør det nemmere at opdage og forebygge netværkstrusler i realtid med avanceret DNS-beskyttelse baseret på AI-drevet trusselsinformation.
Endpoint-sikkerhed
Forebyg angreb, ransomware, datalækager og malware i hele dit miljø. Opdag automatisk infektioner og stop trusler med et enkelt klik.
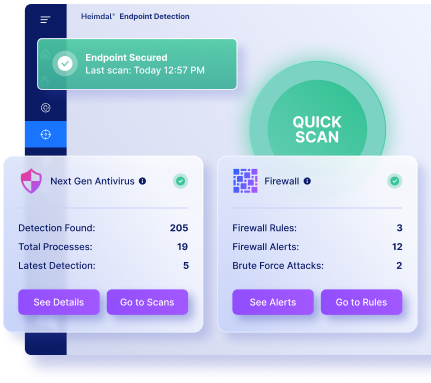
Håndtering af sårbarheder
Implementer software, fjern sårbarheder og sikr overholdelse af reglerne uden manuel indsats. Automatiseret patch- og aktivstyring sørger for hurtig installation af opdateringer i hele dit miljø.
Styring af privilegeret adgang
Tildel og tilbagekald rettigheder automatisk. Kombiner adgang baseret på princippet om mindst mulig rettighed med »zero trust«-udførelse for at blokere risikable applikationer.
Sikkerhed i forbindelse med e-mail og samarbejde
Opdag phishing, svindel og ondsindede vedhæftede filer ved hjælp af AI-drevet afvigelsesdetektering i e-mails, links og indhold.
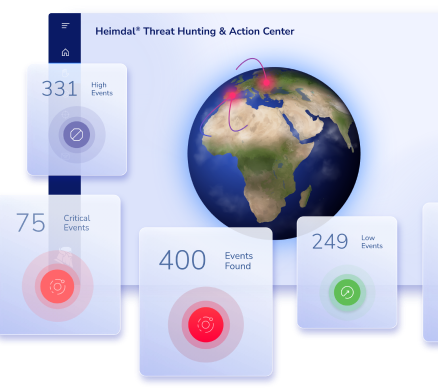
Trusselsjagt
Brug Threat Action Center til at analysere trusler, undersøge afvigelser og reagere på hændelser i hele dit miljø.
Samlet administration af slutpunkter
Administrer stationære computere, mobile enheder og tablets via et enkelt kontrolpanel, samtidig med at der håndhæves MFA og privilegiekontrol.
Administrerede tjenester
Heimdal MXDR tilbyder overvågning, efterforskning, trusselsjagt og håndtering af sikkerhedshændelser døgnet rundt uden, at I behøver at oprette jeres eget SOC.
Rapporteringscenter
Vær altid et skridt foran, når det gælder revisioner og krav. Heimdals Reports Hub giver dig overblik på ledelsesniveau, overvåger overholdelsen af regler automatisk og understøtter rammeværker som SOC, NIS2, Cyber Essentials og mange flere.
Over 16.000 brugere sikrer deres virksomheder med Heimdal


Heimdal mod Arctic Wolf
Hvordan klarer Heimdal sig i sammenligningen?
 DNS-sikkerhed på tværs af netværk og slutpunkter
 Registrerer mistænkelig trafik, men blokering og afhjælpning er afhængige af telemetri og integrationer fra tredjeparter
NGAV, firewall, beskyttelse mod ransomware-kryptering, samlet endepunktsstyring
Indbygget beskyttelse af enderpunkter tilgængelig via Aurora-platformen
Fuldstændig opdatering på tværs af Windows, macOS og Linux
Vejledt afhjælpning er tilgængelig via Managed Risk, men der er ingen automatisk installation af programrettelser
Zero Trust-appkontrol og app-afgrænsning
Enheds- og applikationskontrol er tilgængelig via Aurora Protect, men de fulde isoleringsfunktioner er begrænsede
Fuld PEDM-, PASM- og ITDR-funktionalitet
 Finnes ikke som standard. Kræver integrationer fra tredjeparter, såsom CyberArk eller BeyondTrust
Indbygget trusselsjagt på tværs af enheder og Microsoft 365-miljøer
Adfærdsovervågning, der leveres via et SOC, der er i drift døgnet rundt, i stedet for værktøjer, som brugerne selv har adgang til
AI-baseret kontrol af URL-adresser, vedhæftede filer og beskedindhold
Leveres som en fuldt administreret tjeneste med begrænsede direkte brugerindstillinger
SOC, der er tilgængeligt døgnet rundt, med tilpasselig detektering og reaktion
Førsteklasses, fuldt administreret SOC-tjeneste
FAQS
Om Arctic Wolf vs. Heimdal
1. Heimdal vs. Arctic Wolf: Hvad er forskellen?
2. Er Arctic Wolf prisen værd?
3. Hvad er fordele og ulemper ved Arctic Wolf?
4. Hvad er Arctic Wolf inden for cybersikkerhed?
5. Er Arctic Wolf et SIEM-system?
Kraften i én
Få fleksibel sikkerhed, undgå leverandørafhængighed og fremtidssikr din sikkerhedsløsning med Heimdal.