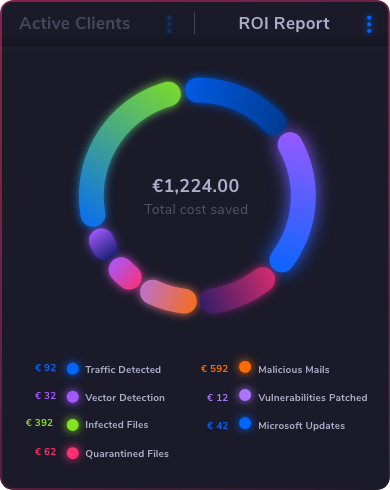
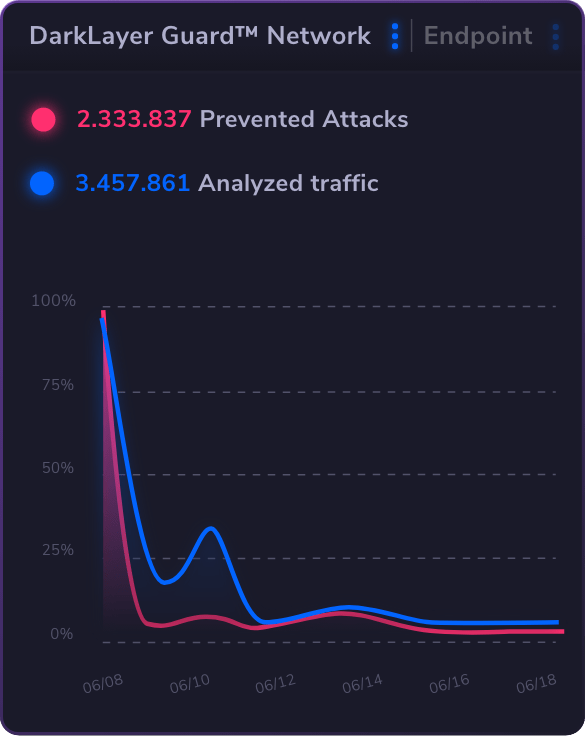
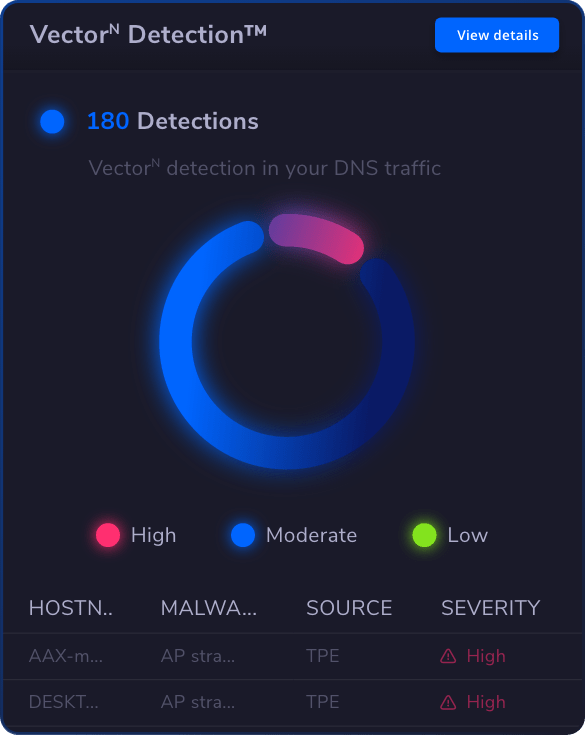
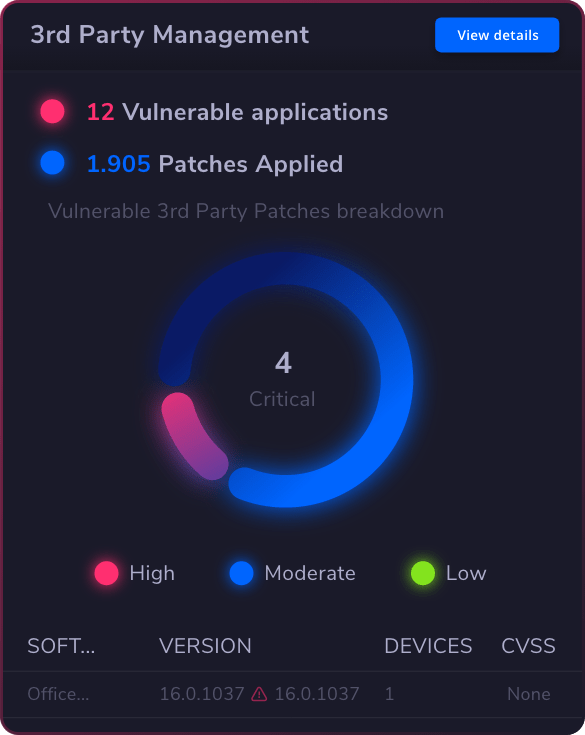
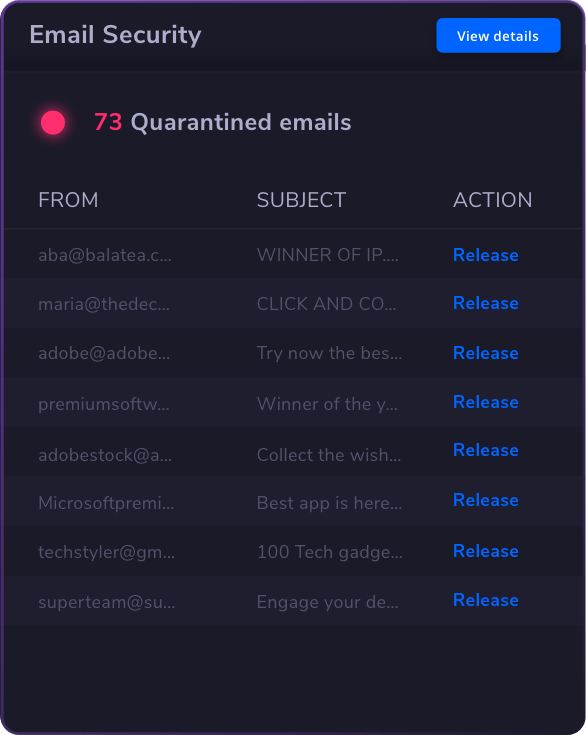
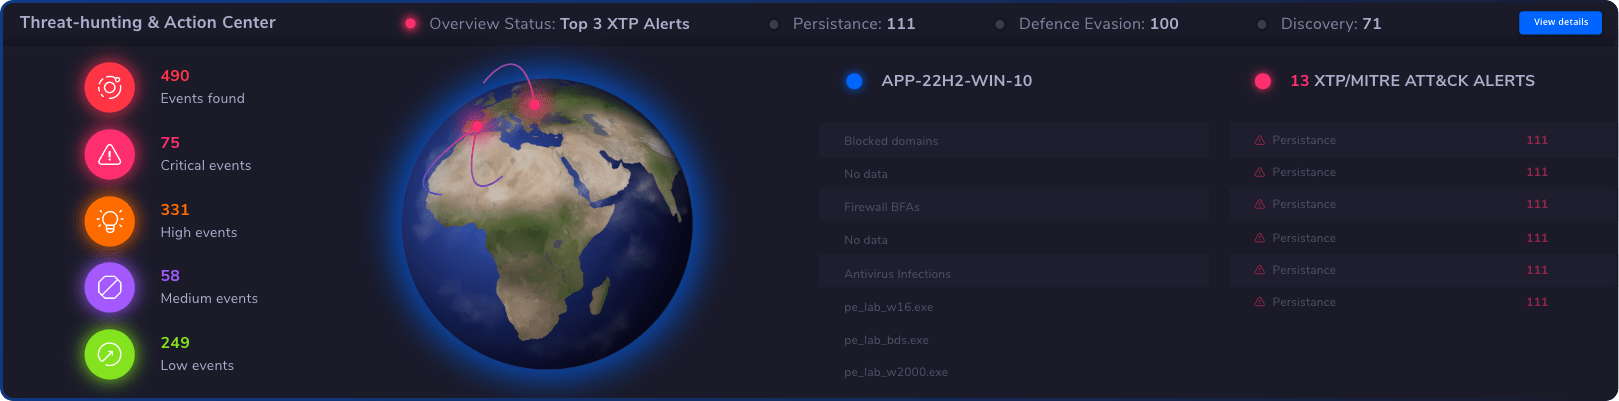
Heimdals Threat-hunting and Action Center er en fuldt integreret SIEM- og XDR-løsning af næste generation, der giver indsigt i realtid på tværs af netværk, enheder, cloudmiljøer, e-mails og brugere i Microsoft 365. Med indbygget User and Entity Behavior Analytics (UEBA) og Extended Threat Protection (XTP) sikrer Heimdal omfattende beskyttelse af din infrastruktur og dine brugere mod avancerede cybertrusler.
Oplev trusselsjagt som aldrig før
What do you like best about Heimdal? I really appreciate the fast and effective response from Heimdal's tech support team. Whenever I log a call, issues are resolved almost immediately. The dashboard and reporting tools provide great visibility into device usage, and the explanations around licensing are clear and fair. The product does exactly what it says—protects against threats and vulnerabilities—and the support team is always quick to help clarify any confusion.

What do you like best about Heimdal? Unified platform overall. I find it easy to use, and it integrates well with Microsoft. It’s also not too resource-intensive internally or across CPUs, which I appreciate. The pricing is almost too good to be true and definitely worth reviewing. The support team always answers my queries quickly. The AI features are there, but I haven’t had a chance to try them yet, although the TAC does provide insights.
What do you like best about Heimdal? For the end-users, Heimdal is lightweight, so no massive hit on system resources like other agents, and intuitive to use. From a SysAdmin point of view, the dashboard is informative without being cluttered.
What do you like best about Heimdal? You don’t have to maintain it all day long; it just works in the background, doing what you configured it to do, with minimal administration. Performance and pricing is what is the most beneficial for us. Support is among the fastest we ever had.
What do you like best about Heimdal? The support is amazing—very quick to respond to questions and to get issues resolved. The team is also incredibly knowledgeable, which makes the whole experience even better.
What do you like best about Heimdal? I really appreciate Heimdal's ease of deployment, the integrated pane of glass for managing everything, and the fairly responsive support team. The platform consistently adds features that are genuinely useful for our needs, especially as we have a mixed estate of Windows, Macs, and Linux. The long-term investment has paid dividends, and I value the ongoing improvements, particularly the commitment to cross-platform feature parity and compliance reporting.

 fordele
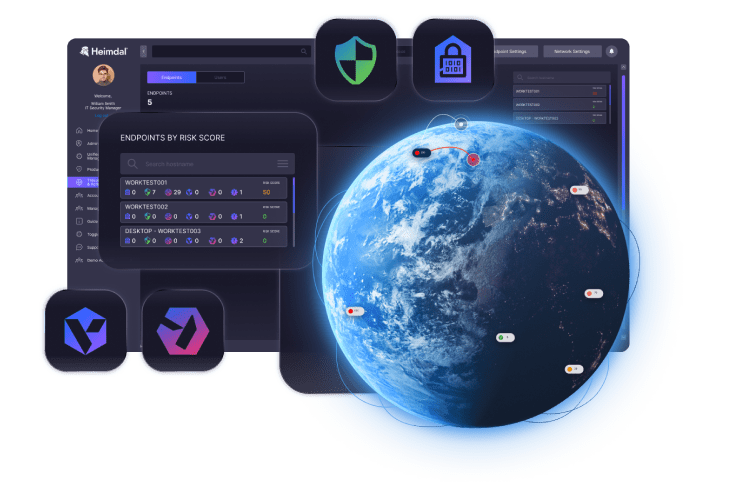
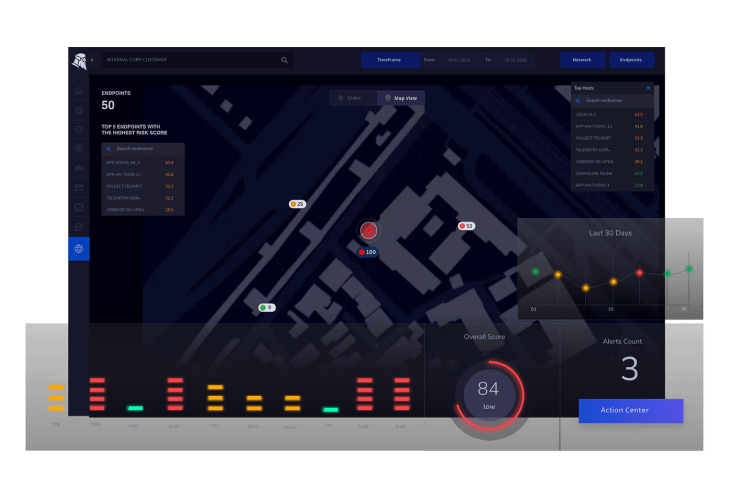
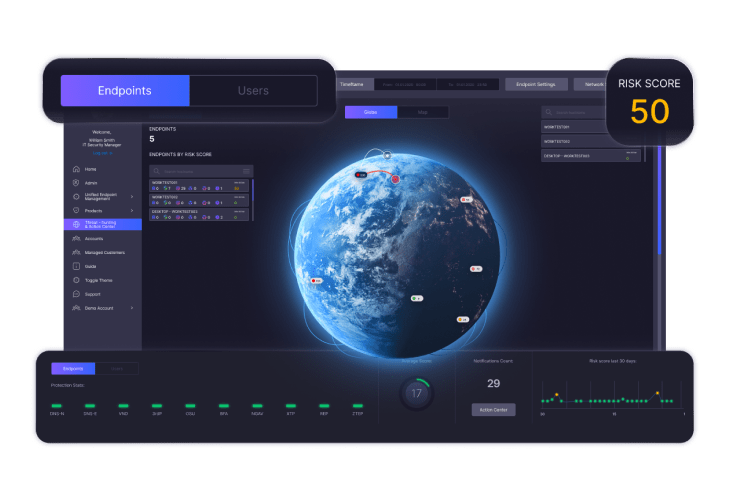
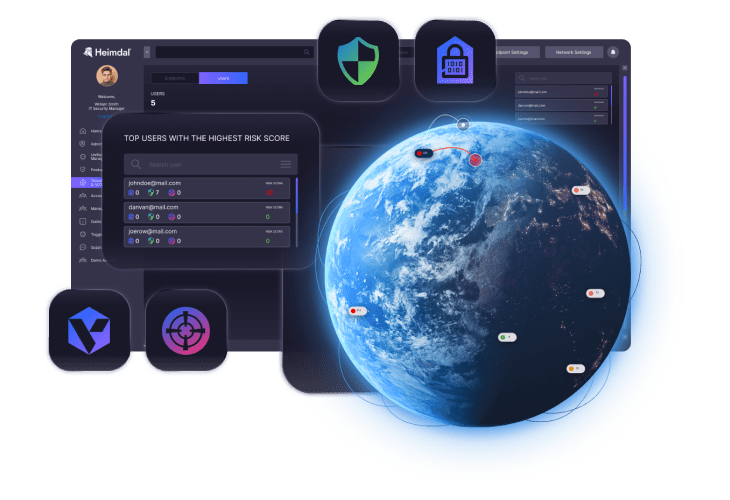
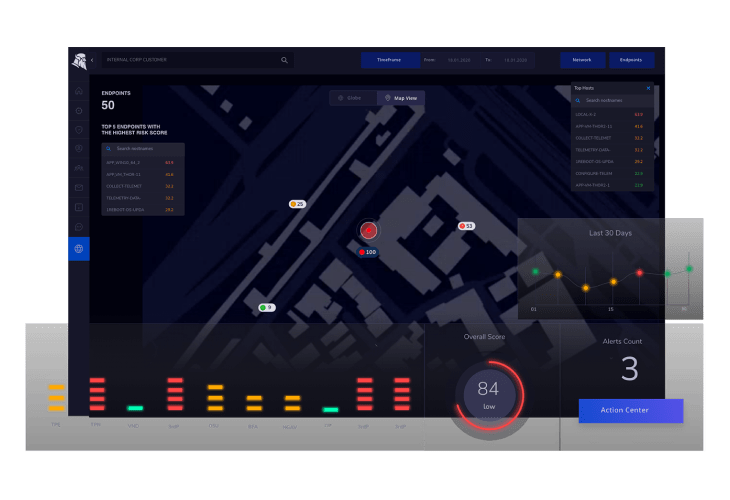
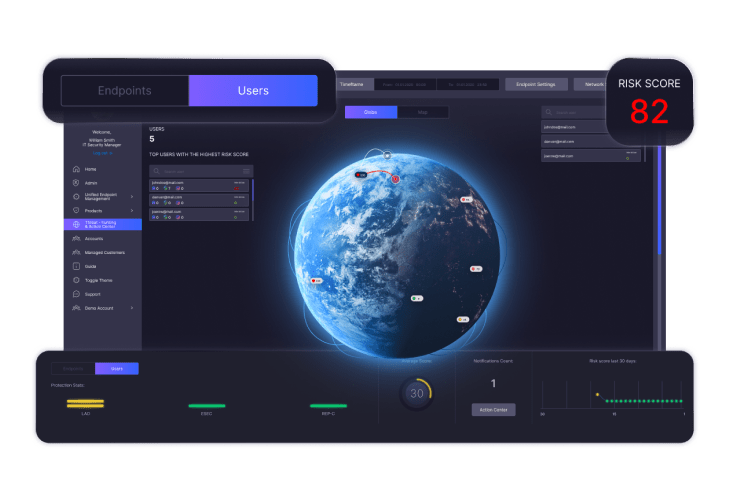


Oplev styrken ved Heimdal XDR – den samlede sikkerhedsplatform, der giver omfattende beskyttelse mod trusler af næste generation

""
""
""
""