Privileged Access Management


Heimdal gegen Automox
Automox bewältigt das Schwachstellenmanagement und die Patch-Automatisierung gut. Es ist ressourcenschonend und einfach zu implementieren. Da es sich jedoch auf CVE-Abgleiche stützt und nur über begrenzte Bedrohungsinformationen verfügt, bietet es nur einen begrenzten Überblick über Risiken – und für Unternehmen, die tiefere Einblicke und umfassenderen Schutz benötigen, stellt dies eine erhebliche Einschränkung dar.
Wenn man nur das Nötigste braucht, erfüllt es seinen Zweck...
… aber Automox bietet Ihnen nicht die Transparenz, die Sie benötigen
Automox bewältigt das Schwachstellenmanagement und die Automatisierung von Patches gut. Die Lösung ist ressourcenschonend und einfach zu implementieren. Da sie jedoch auf CVE-Abgleich und begrenzte Bedrohungsinformationen angewiesen ist, bietet sie nur eine eingeschränkte Sicht auf Risiken – und für Unternehmen, die eine tiefere Transparenz und einen umfassenderen Schutz benötigen, stellt dies eine erhebliche Einschränkung dar.

Patches allein reichen nicht aus
Automox deckt nur einen kleinen Teil des Sicherheitsstacks ab. Die Lösung umfasst weder die Verwaltung privilegierter Zugriffe noch E-Mail-Schutz, Bedrohungserkennung, Virenschutz oder Netzwerksicherheit. Die meisten Unternehmen benötigen daher zusätzliche Tools, um diese Lücken zu schließen.

Die Kunden tappen im Dunkeln
Automox stützt sich in hohem Maße auf einen einfachen CVE-Abgleich. Dies ist zwar nützlich, liefert jedoch nur begrenzte Informationen zum Risikokontext. Es gibt kaum Einblicke in die Ausnutzbarkeit, die Priorität der Ressourcen oder das umfassendere Bedrohungsbild.

Es fehlt an Transparenz hinsichtlich der Bedrohungen
Automox bietet keine Echtzeitüberwachung von Endgeräten, Netzwerken oder E-Mail-Systemen. Ohne diese Telemetriedaten ist es wesentlich schwieriger zu erkennen, welche Schwachstellen das größte Risiko darstellen.

Automatisierungen erfordern umfangreichen Einsatz von Skripten
Die Plattform unterstützt die Automatisierung durch Skripte und Konfigurationsrichtlinien. In der Praxis basieren viele Arbeitsabläufe auf benutzerdefinierten Skripten, was die Automatisierung für Teams ohne spezielle Skriptkenntnisse erschweren kann.
3 Gründe, sich für... zu entscheiden
Heimdal über Automox
1. Ein Agent. Eine Plattform. Umfassende Abdeckung.: Heimdal vereint automatisiertes Patching und Schwachstellenmanagement mit DNS-Sicherheit, Virenschutz, Erkennung von Bedrohungen auf Endgeräten, Privileged-Access-Management, E-Mail-Schutz und Managed Services. Alles läuft über eine einzige Plattform.
Patches ohne Komplexität: Beide Plattformen unterstützen Windows, macOS, Linux und benutzerdefinierte Umgebungen. Heimdal geht noch einen Schritt weiter und bietet verschlüsselte Patch-Bereitstellung, anwendungsbezogene Telemetrie sowie Automatisierung, die nicht auf komplexe Skripte angewiesen ist.
Mehr als nur CVE-Abgleich: Heimdal verbindet Schwachstellenmanagement mit Bedrohungserkennung und Telemetrie. Dadurch erhalten Sicherheitsteams umfassendere Kontextinformationen, und Patch-Workflows können schneller auf echte Bedrohungen reagieren.


Wechseln Sie von Automox?
Gehen Sie über einzelne Patches hinaus und sichern Sie sich mit Heimdal eine umfassende Cybersicherheitsplattform unter einer einzigen Lizenz.
Demo anfordern
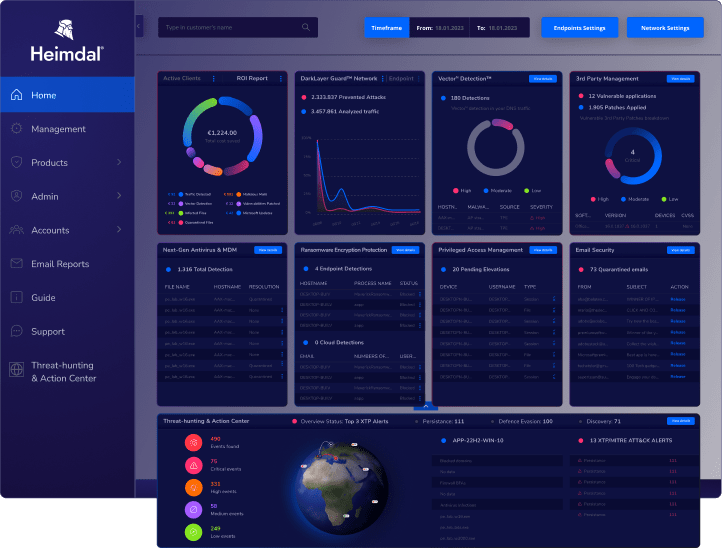
Integrierte Cybersicherheitslösungen
Die umfassendste Cybersicherheitsplattform. Punkt.
Netzwerksicherheit
Erkennen und blockieren Sie bösartigen Datenverkehr mithilfe fortschrittlicher DNS-Sicherheit, die auf KI-gestützten Bedrohungsinformationen basiert.
Endgerätesicherheit
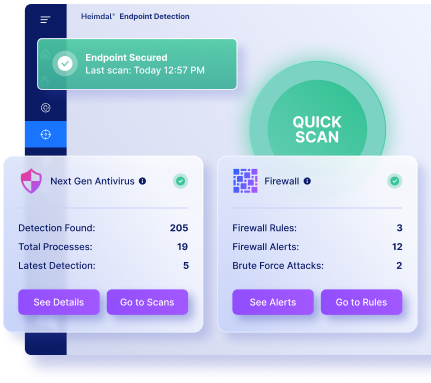
Stoppen Sie Ransomware, Malware und komplexe Bedrohungen in Ihrer gesamten Umgebung mithilfe automatisierter Erkennung und Reaktion.
Schwachstellenmanagement
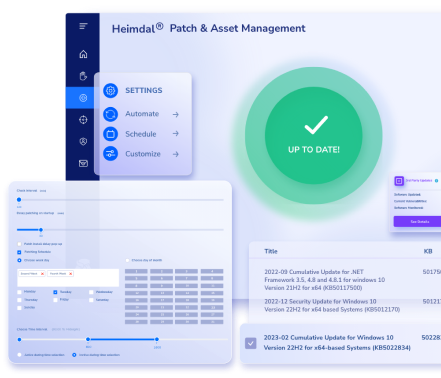
Stellen Sie Software bereit, beseitigen Sie Sicherheitslücken und gewährleisten Sie die Einhaltung von Vorschriften durch automatisiertes Patch- und Asset-Management.
Verwaltung privilegierter Zugriffsrechte
Erweitern oder entziehen Sie Benutzerrechte automatisch und setzen Sie das Prinzip der geringstmöglichen Berechtigungen durch Zero-Trust-Ausführung durch.
Sicherheit bei E-Mails und bei der Zusammenarbeit
Erkennen Sie Phishing, Betrug und schädliche Anhänge mithilfe einer KI-gestützten Anomalieerkennung.
Bedrohungssuche
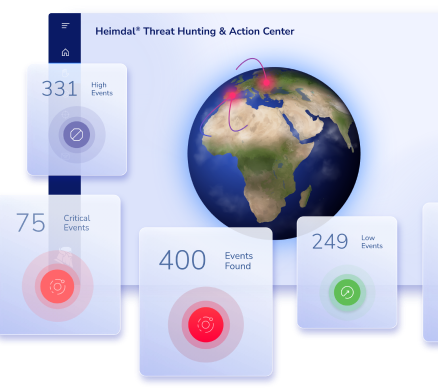
Nutzen Sie das Threat Action Center, um Anomalien zu untersuchen und auf Bedrohungen in Ihrer gesamten Umgebung zu reagieren.
Einheitliches Endpunktmanagement
Verwalten Sie Desktops, Mobilgeräte und Tablets über ein einziges Dashboard und setzen Sie dabei MFA sowie Zugriffsberechtigungen durch.
Managed Services
Heimdal MXDR bietet eine Überwachung, Untersuchung und Reaktion auf Vorfälle rund um die Uhr, ohne dass zusätzliche Infrastruktur erforderlich ist.
Berichts-Hub
Seien Sie Audits und Anforderungen immer einen Schritt voraus. Der „Reports Hub“ von Heimdal bietet Ihnen einen Überblick auf Führungsebene, überwacht die Compliance automatisch und unterstützt Rahmenwerke wie SOC, NIS2, Cyber Essentials und weitere.
Über 16.000 Nutzer schützen ihre Unternehmen mit Heimdal


Heimdal gegen Automox
Wie schneidet Heimdal im Vergleich ab?
 DNS-Sicherheit im gesamten Netzwerk und auf den Endgeräten
 Nicht verfügbar. Erfordert externe DNS-Filterung oder Netzwerksicherheitstools.
NGAV, Firewall, Schutz vor Ransomware-Verschlüsselung, einheitliches Endpunktmanagement
Nicht verfügbar. Erfordert ein separates Endpoint-Sicherheitsprodukt.
Umfassende Patches für Windows, macOS und Linux
 CVE-basierte Erkennung von Sicherheitslücken mit automatisierter Patch-Installation, jedoch mit eingeschränktem Risikokontext und eingeschränkter Priorisierung.
Zero-Trust-App-Kontrolle und App-Fencing
Keine Echtzeit-Anwendungsblockierung und keine Zero-Trust-Ausführungskontrollen.
Volle PEDM-, PASM- und ITDR-Funktionalität
Es gibt weder eine Verwaltung privilegierter Zugriffe noch Just-in-Time-Berechtigungskontrollen.
Integrierte Bedrohungssuche über Endgeräte und Microsoft 365-Umgebungen hinweg
Keine Verhaltensüberwachung oder Bedrohungsdatenübertragung.
KI-gestützte Überprüfung von URLs, Anhängen und Nachrichteninhalten
Nicht verfügbar. Erfordert eine separate E-Mail-Sicherheitslösung.
Rund um die Uhr verfügbares SOC mit individuell anpassbarer Erkennung und Reaktion
Keine nativen, verwalteten SOC-Dienste. Nur über Partnerschaften mit Drittanbietern verfügbar.
FAQS
Über Automox vs. Heimdal
1. Heimdal vs. Automox: Was ist der Unterschied?
2. Wofür wird Automox angewendet?
3. Was sind die Vor- und Nachteile von Automox?
4. Ist Automox ein guter Schwachstellenscanner?
5. Was sind die besten Alternativen zu Automox?
Die Kraft des Einzelnen
Gehen Sie über das reine Patchen hinaus – mit integriertem Schwachstellenmanagement, Bedrohungserkennung, DNS-Filterung, E-Mail-Schutz und verwaltetem Support.